

在软件架构的版图中,很少有概念像状态与行为之间的关系那样基础。这两大支柱构成了面向对象分析与设计(OOAD)的骨干。当开发者构建系统时,他们本质上是在定义承载信息并执行操作的实体。理解这些元素如何相互作用,对于构建可维护、可扩展且健壮的应用程序至关重要。本指南在不依赖特定厂商工具的情况下,探讨对象结构的复杂性,聚焦于适用于各种编程范式的通用原则。
面向对象分析的基础 🧱
面向对象分析与设计(OOAD)将焦点从过程逻辑转向以数据为中心的建模。OOAD 不再将程序视为一系列步骤,而是将其视为一组相互作用的对象集合。每个对象代表问题域中的一个独立实体。要有效地对这些实体进行建模,必须理解对象的双重性质:它知道什么,以及它能做什么。
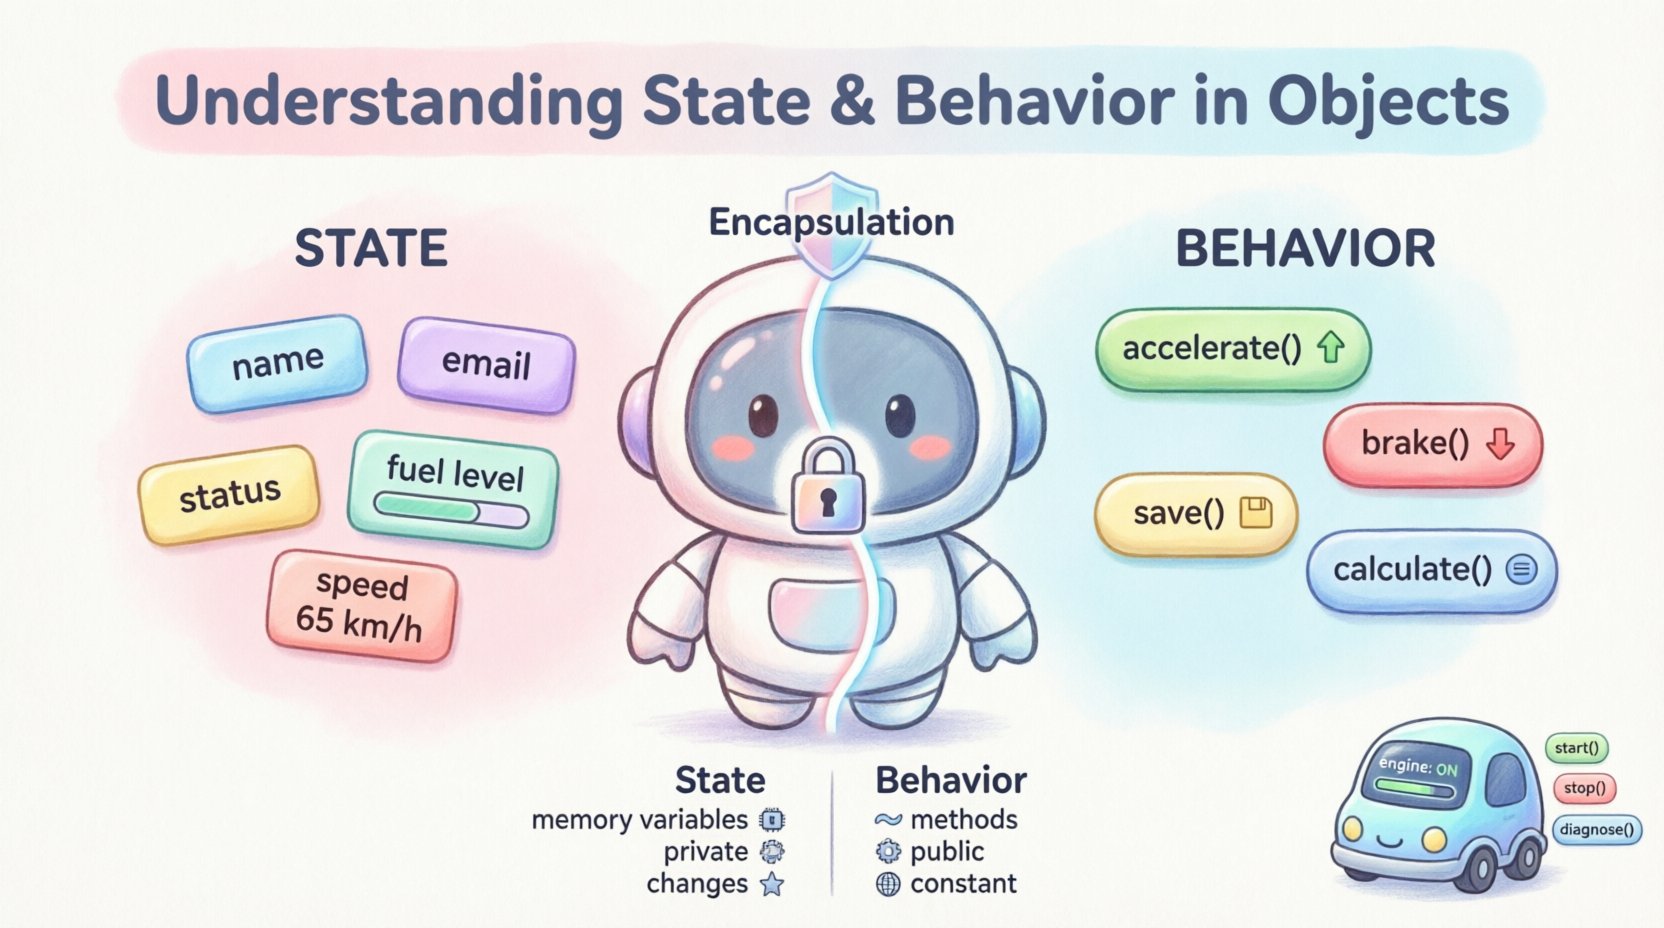
状态指对象在特定时间点的状况,通常存储在变量中,常被称为属性或特性。行为指对象能够执行的操作,通常通过方法或函数实现。这两个概念的分离与相互作用决定了软件架构的质量。
定义软件系统中的状态 📦
状态是对象内部持久存在的数据。它代表了实体的历史、当前配置或身份。如果没有状态,对象将只是一组静态的逻辑集合,无法适应不同的输入或场景。在实践层面,状态通过内存分配进行管理。
- 属性:这些是数据的命名容器。例如,一个用户对象可能包含姓名、电子邮件地址和状态标志。
- 数据类型:状态可以是原生的(数字、布尔值)或复杂的(对其他对象的引用)。
- 可见性:对状态的访问通常受到限制以确保数据完整性。公共状态允许从任何地方进行修改,而私有状态则限制访问仅限于内部方法。
状态的生命周期至关重要。对象被实例化后,其状态被初始化,随后通过行为经历修改,最终被销毁。在其存在期间,状态可能会发生多次变化。管理这些变化是设计中的首要关注点。
状态的类型
并非所有状态都是平等的。区分不同类型的状态有助于管理复杂性。
- 实例状态:每个从类创建的对象独有。两个用户对象即使类型相同,其名称也可能不同。
- 类状态:在所有实例之间共享。例如,已创建用户的总数计数器可能存储在此处。
- 瞬态:不需要持久化的数据。例如,使用后即被丢弃的临时计算结果。
- 持久状态:在应用程序生命周期之外仍然存在的数,通常存储在数据库或文件系统中。
定义软件系统中的行为 ⚙️
行为是对象的动态方面。它定义了对象如何响应消息或方法调用。行为是修改或访问状态的机制。如果没有行为,状态将是静态且惰性的。
方法封装了逻辑。它们可以根据其目的进行分类:
- 访问器:检索关于状态的信息而不对其进行更改。
- 修改器:更改对象的状态。
- 转换器:执行可能改变状态或返回新数据的复杂操作。
- 查询:基于当前状态返回布尔值或状态检查。
行为应具有内聚性。单个方法理想情况下应仅执行一个明确的任务。如果一个方法试图更新数据库、计算税率并发送邮件,那么它很可能承担了过多职责。行为的高内聚性使代码更易于测试和理解。
封装与数据隐藏 🔒
状态与行为之间的桥梁是封装。该原则将数据及其操作方法捆绑为一个单一单元。更重要的是,它限制了对对象某些组件的直接访问。这被称为数据隐藏。
通过隐藏内部状态,对象可以防止无效修改。如果属性是公开的,程序的任意部分都可以将其设置为无效值。如果它是私有的,则只有对象自身的方法才能修改它。这使得对象能够强制执行不变量。
封装的好处
- 保护:防止外部对关键数据的干扰。
- 灵活性:内部实现可以更改,而不会影响外部代码。
- 简洁性:对象的使用者通过简洁的接口进行交互,而非复杂的结构。
以银行账户为例。余额是状态,存款和取款方法是行为。如果余额是公开的,用户可以直接将其设置为负数,从而绕过业务规则。通过将余额设为私有,并仅允许通过取款方法进行修改,系统可确保余额在未经授权的情况下永远不会低于特定阈值。
状态与行为对比 📊
为明确区分,下表概述了对象上下文中状态与行为的关键差异。
| 特性 | 状态 | 行为 |
|---|---|---|
| 定义 | 对象所持有的数据。 | 对象执行的操作。 |
| 存储 | 内存变量(字段/属性)。 | 可执行代码(方法/函数)。 |
| 可见性 | 通常为私有,以保护完整性。 | 通常为公共访问,以允许交互。 |
| 变更 | 在对象的生命周期内发生变化。 | 除非重构,否则保持不变。 |
| 示例 | 价格、数量、状态。 | 计算总价、更新状态、保存。 |
对现实世界实体进行建模 🏗️
有效的面向对象分析与设计(OOAD)依赖于将现实世界的概念映射到代码中。此过程需要识别每个实体的相关状态和行为。让我们以一个通用的“车辆”为例。
车辆对象分析
- 状态:
- 当前速度
- 颜色
- 引擎状态(运行中/已停止)
- 燃油量
- 行为:
- 加速
- 制动
- 加油
- 关闭
请注意,行为依赖于状态。“加速”方法在“引擎状态为“已停止”时无法工作。此外,该操作会改变状态。调用“加速”会增加“当前速度.
这种依赖关系建立了一个契约。行为定义了状态转换的规则。设计良好的对象可确保这些转换是逻辑合理且安全的。
管理状态转换 🔄
在复杂系统中,对象经常在不同状态之间移动。这通常使用有限状态机进行建模。一个对象可能处于待处理状态,然后移动到活跃,最后进入已完成.
并非所有转换都是有效的。你不能直接从已完成直接移动到待处理。行为必须强制执行这些规则。如果尝试执行违反状态机的操作,系统应优雅地处理,例如抛出错误或忽略该请求。
- 有效转换:确保数据一致性。
- 无效转换:触发错误处理或警告。
- 副作用:某些转换会触发其他对象中的事件(例如,在订单发货时发送通知)。
常见设计陷阱 ⚠️
即使是经验丰富的架构师在管理状态和行为时也可能犯错。识别这些模式有助于避免技术债务。
1. 上帝对象
上帝对象是一个知道太多且做太多的实体。它积累了系统的所有状态和行为。这使得该对象难以测试、维护和复用。解决方案是将该对象分解为更小、更专注的单元。
2. 状态泄露
当内部状态在没有适当封装的情况下暴露给外部世界时,就会发生这种情况。例如,返回内部列表的引用允许外部代码直接修改该列表,从而绕过对象的逻辑。这会破坏对象的完整性。
3. 紧耦合
当一个对象中的行为过于依赖另一个对象的内部状态时,这些对象就会变得紧耦合。修改一个对象可能会破坏另一个对象。目标是实现松耦合,即对象通过定义良好的接口进行交互,而不是共享内存。
4. 处处可变状态
过度的可变性会使代码难以推理。如果对象的状态随时可能改变,调试就会变得困难。在可能的情况下,考虑使用不可变状态,或将可变性限制在特定方法中。
测试与验证 🧪
测试状态和行为需要双重方法。单元测试应验证行为是否产生预期的状态变化;集成测试应验证对象之间是否正确交互。
- 状态测试:断言在方法调用后,对象的属性具有正确的值。
- 行为测试:断言该方法执行无误并实现了预期逻辑。
- 交互测试:断言对象向其他对象发送了正确的消息。
模拟对象常用于模拟依赖对象的状态。这可以隔离被测行为,确保受审查的逻辑是唯一的变量。
可持续架构的最佳实践 ✅
为确保软件设计的持久性和清晰度,请遵循以下关于状态和行为的原则。
- 单一职责:一个对象应只有一个变化的原因。如果状态管理与业务逻辑的演进速率不同,应将它们分离。
- 清晰的命名:属性名称应描述状态(例如:”
isCompleted“).方法名称应描述动作(例如:”complete). - 最小化暴露:仅暴露必要的最少状态。在可能的情况下使用只读属性。
- 验证:在入口点验证状态。不要假设外部代码会提供有效数据。
- 不可变性:当状态不需要改变时,优先使用不可变对象。这可以简化并发处理和推理。
- 依赖注入:注入依赖项,而不是在内部创建它们。这允许在不改变状态逻辑的情况下替换行为。
遵循这些指南,开发者可以构建更易于扩展的系统。新功能可以通过引入新对象或扩展现有行为来添加,而不会破坏核心状态管理的稳定性。
对象“持有”什么与“执行”什么之间的区别不仅是一个技术细节,更是一种解决问题的哲学方法。当状态和行为正确对齐时,代码能够准确反映领域模型。这种对齐降低了任何阅读或维护该系统的人员的认知负担。它将一堆指令转化为对软件所支持现实世界过程的表示。
维持这种平衡需要持续关注。随着需求的演变,状态可能需要扩展,或者行为可能需要调整。对象的结构必须能够适应这些变化,而无需完全重写。这种韧性是良好面向对象分析与设计的标志。